
Wie wir die RBAC-Verifizierungszeit in klinischer Bildgebungssoftware um 90 % reduziert haben
Die rollenbasierte Zugriffskontrolle (RBAC) ist ein grundlegender Sicherheitsmechanismus in Software für medizinische BildgebungRegulatorische Rahmenbedingungen, die für Software für medizinische Geräte gelten (einschließlich MDR, FDA 21 CFR Part 11, ISO 13485 und IEC 62304) stellen Anforderungen an die Zugriffskontrolle, die Datenintegrität und die Nachvollziehbarkeit von Audits, die üblicherweise durch RBAC-Implementierungen erfüllt werden. 1,2Sicherzustellen, dass jede Benutzerrolle nur auf die Funktionen und Daten zugreifen kann, für deren Interaktion sie autorisiert ist, ist sowohl eine regulatorische Verpflichtung als auch eine Patientensicherheit ist unerlässlichDa jedoch die Anzahl der Rollen, Berechtigungen und Plattformfunktionen zunimmt, steigt auch der Verifizierungsaufwand kombinatorisch an – was eine umfassende manuelle Validierung zunehmend zeit- und ressourcenintensiv macht.
Dieser Artikel stellt eine konfigurationsgesteuerte, automatisch generierte Testautomatisierungsarchitektur für die RBAC-Verifizierung in klinischen Bildgebungsplattformen vor. Die Methodik reduzierte die Verifizierungszeit um etwa 90 % – von zwei Arbeitstagen auf unter 45 Minuten – und gewährleistete gleichzeitig die gleiche umfassende Abdeckung der gesamten Berechtigungsmatrix.
Das RBAC-Verifizierungsproblem in klinischen Bildgebungsplattformen
In klinischen Bildgebungsumgebungen erfolgt die Zugriffskontrolle über mehrere orthogonale Dimensionen hinweg. Eine Plattform kann N unterschiedliche Benutzerrollen definieren, von denen jede M individuelle Berechtigungen besitzt, welche die Sichtbarkeit, Bearbeitbarkeit und Navigation von Plattformfunktionen steuern. Der gesamte Überprüfungsraum ist daher O(N × M), und jede Berechtigung muss sowohl positiv (autorisierte Benutzer können die Aktion ausführen) als auch negativ (nicht autorisierte Benutzer können dies nicht) validiert werden. 3.
Die Herausforderung wird durch die hierarchische Datenbereichsdefinition noch verstärkt. Berechtigungen sind nicht nur Kontrollinstanzen auf Feature-Ebene, sondern interagieren auch mit Ebenen der Datensichtbarkeit – eine bestimmte Rolle kann zwar Zugriff auf ein Feature haben, aber nur auf Daten innerhalb ihres organisatorischen Bereichs (z. B. …). standortbezogen, projektbezogen oder systemweit). Diese hierarchische Abgrenzung fügt der Verifizierungsmatrix effektiv eine dritte Dimension hinzu.Dies erfordert, dass identische Berechtigungen auf Feature-Ebene unter verschiedenen Datenkontextbeschränkungen validiert werden.
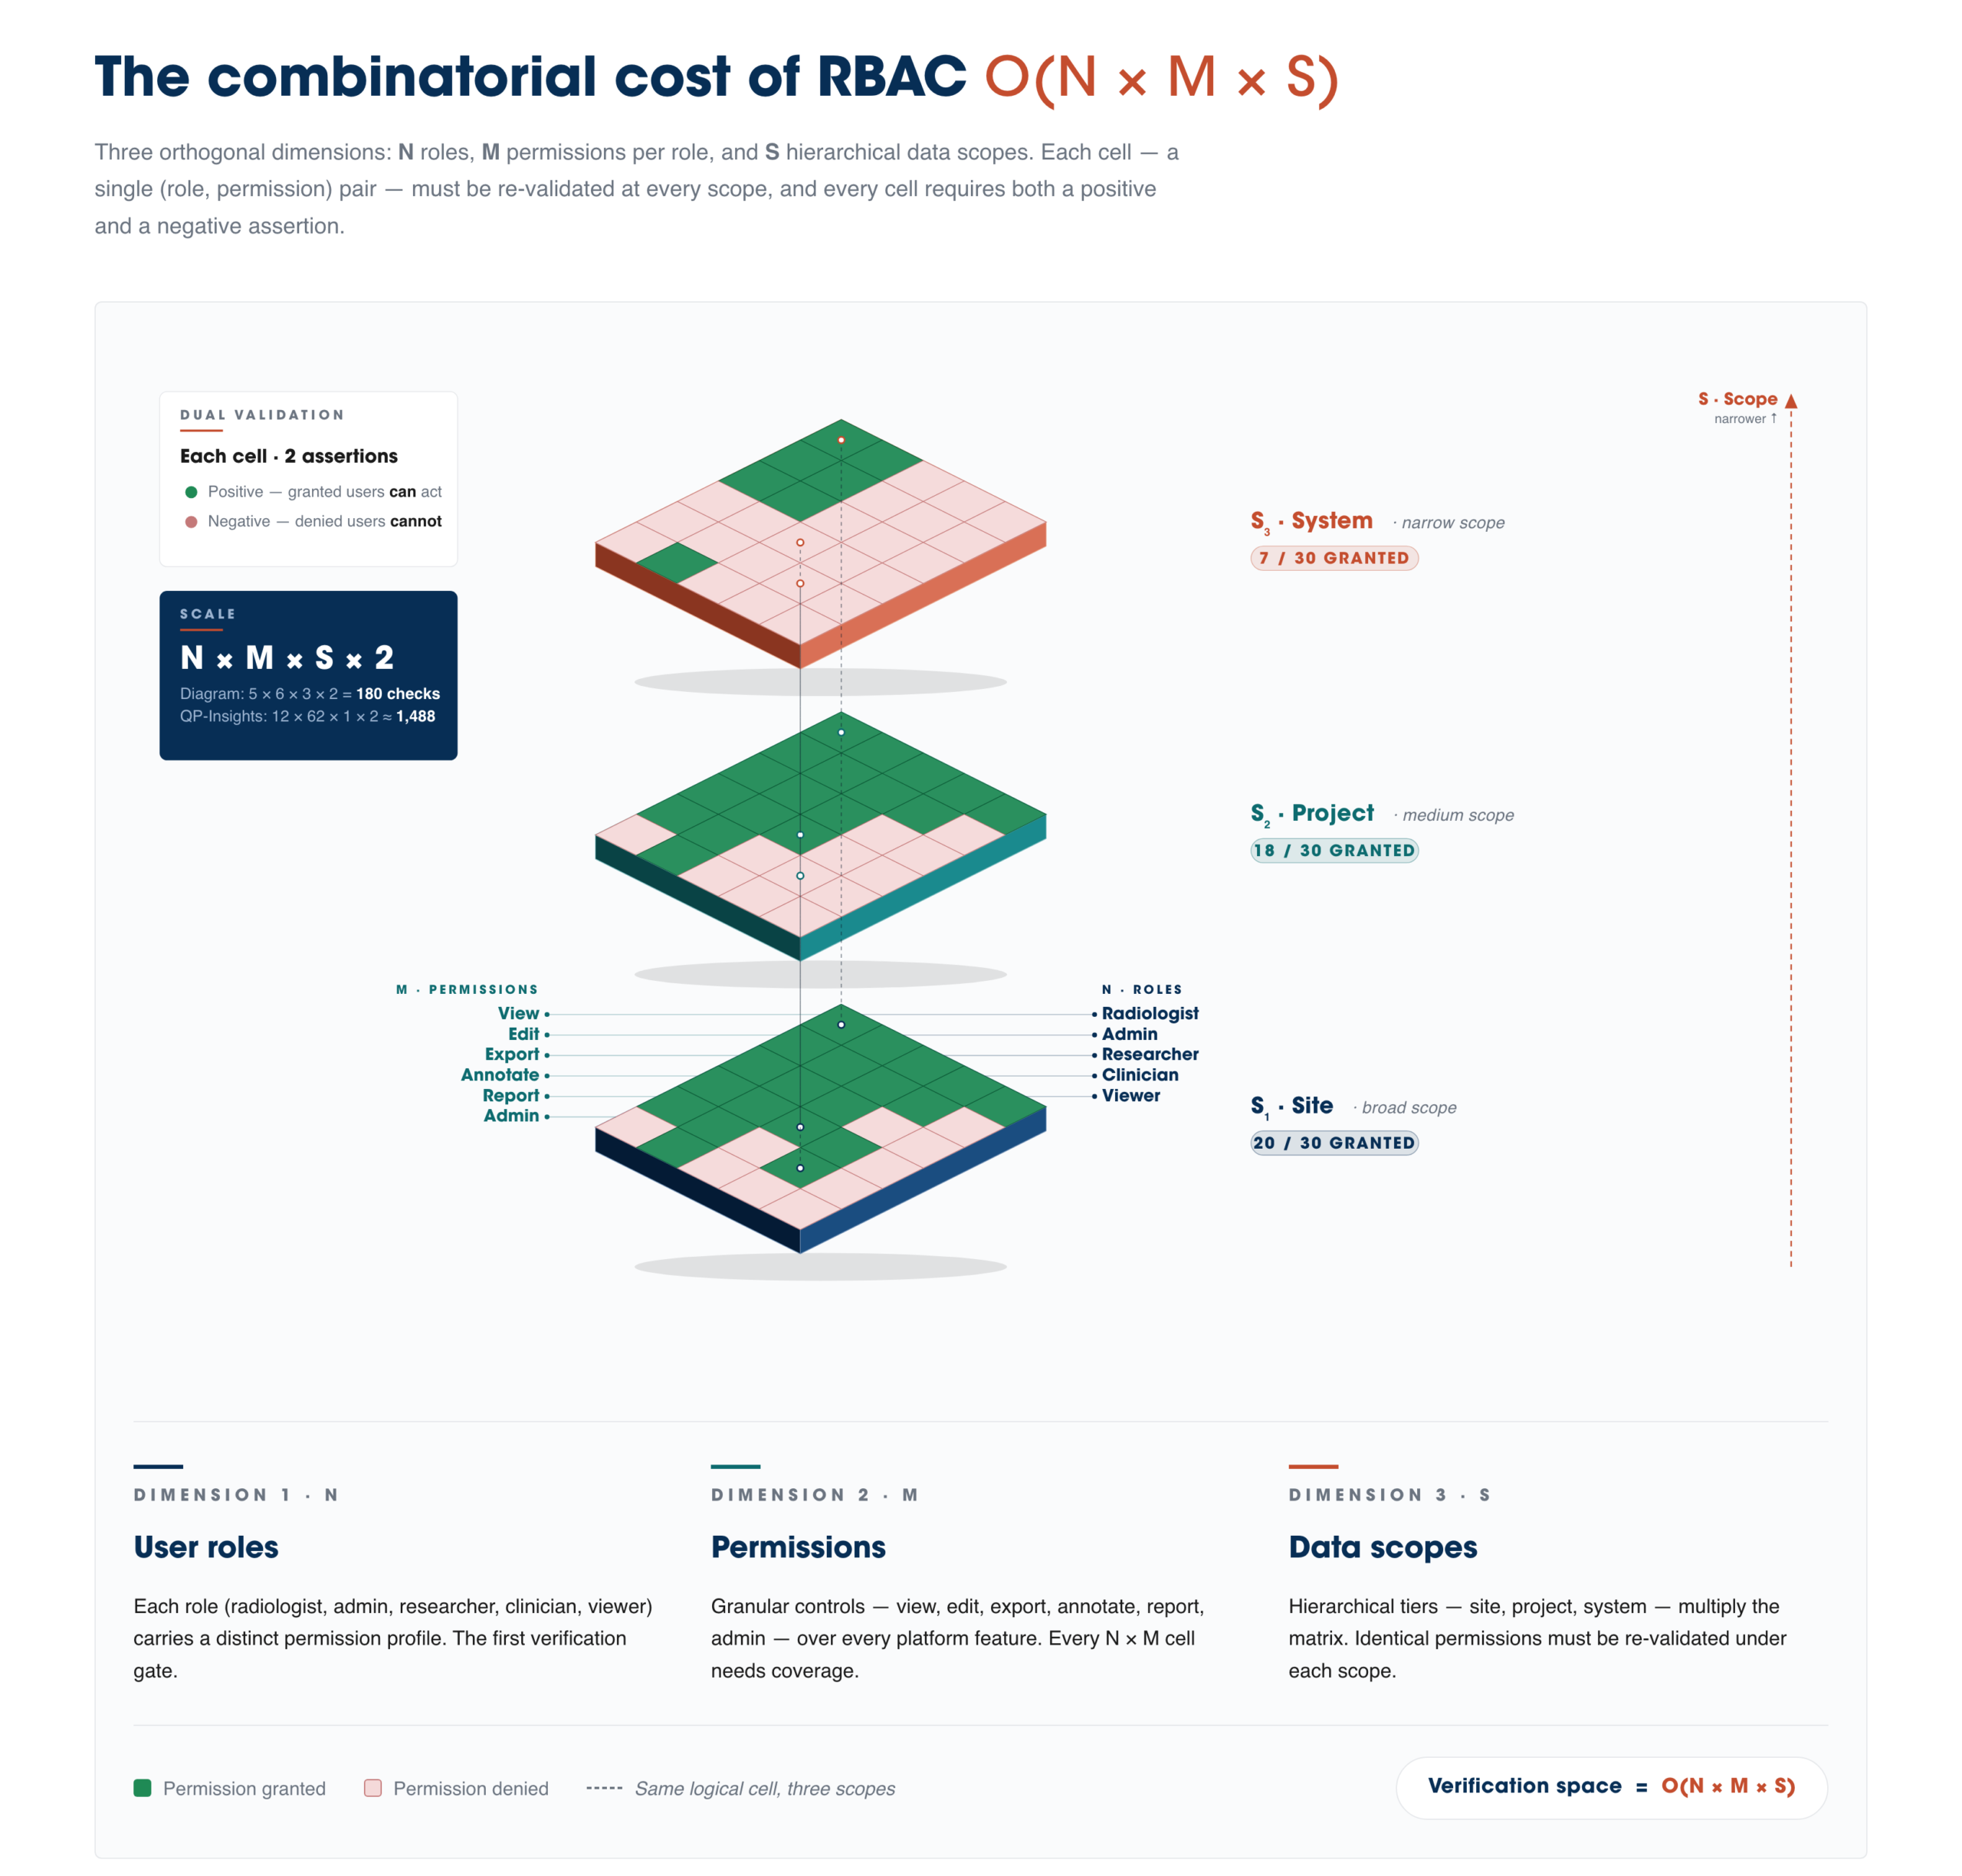
[Abbildung 1: Der O(N × M × S)-Verifikationsraum]
Die manuelle Überprüfung dieser Matrix erfordert einen menschlichen Tester, der sich unter jeder Rolle authentifiziert, zu jeder Funktion navigiert und das korrekte Verhalten für jede Berechtigung überprüft. Dieses Verfahren erzielt zwar eine vollständige Abdeckung, weist aber inhärente Skalierbarkeitsbeschränkungen auf:
- Zeitaufwand: Die vollständige manuelle Überprüfung der RBAC-Berechtigungsmatrix erfordert etwa zwei Arbeitstage pro Zyklus – eine Zeit, die mit der Hinzunahme neuer Rollen oder Berechtigungen linear ansteigt.
- Variabilität zwischen den Testleitern: Verschiedene Tester interpretieren das erwartete Verhalten möglicherweise unterschiedlich oder übersehen subtile UI-Zustände (z. B. eine Schaltfläche, die zwar sichtbar, aber deaktiviert ist, im Vergleich zu einer, die vollständig ausgeblendet ist).
- Ausführungshäufigkeit: Der erhebliche Zeitaufwand begrenzt die Häufigkeit der umfassenden Verifizierung und beschränkt sie typischerweise auf Release-Meilensteine anstatt auf jeden Build. 4.
Eine konfigurationsgesteuerte Architektur für die automatisierte RBAC-Testgenerierung
Design-Prinzipien
Die Architektur basiert auf drei Kernprinzipien:
- Einzige Quelle der Wahrheit: Die Berechtigungsmatrix wird einmalig in einem strukturierten Konfigurationsartefakt definiert und sowohl von der Anwendung als auch vom Testframework verwendet.
- Dynamische Generierung: Die Testfälle werden nicht einzeln erstellt, sondern programmatisch aus der Berechtigungskonfiguration generiert. Dadurch wird sichergestellt, dass die Testsuite stets ein vollständiges Abbild des aktuellen Berechtigungsmodells darstellt.
- Trennung der Belange: Die Bereitstellung von Testdaten, die Authentifizierung, die Auflösung von Berechtigungen und die Validierung der Benutzeroberfläche sind in unabhängige, zusammensetzbare Schichten entkoppelt.
Berechtigungsauflösung zur Laufzeit
Anstatt die erwarteten Berechtigungswerte in den Testcode einzubetten, Das Framework fragt zur Laufzeit einen dedizierten API-Endpunkt ab, um die kanonischen Berechtigungssätze für jede Rolle abzurufen.Die API gibt eine strukturierte Antwort zurück, die jede Berechtigungskennung einem booleschen Wert zuordnet:
{ "view_subject_table": { "id": 1, "value": true }, "create_subject": { "id": 2, "value": false }, "upload_exam": { "id": 3, "value": true }, "access_viewer": { "id": 5, "value": true }, "run_analysis": { "id": 7, "value": false }, "access_administration": { "id": 12, "value": false } }Diese Laufzeitauflösung beseitigt Abweichungen zwischen dem Berechtigungsmodell der Anwendung und den Testerwartungen. eine häufige Quelle für falsch positive und falsch negative Ergebnisse in statisch definierten Testsuiten. 5.
Dynamische Testfallgenerierung
Eine Factory-Funktion verarbeitet die Berechtigungskonfiguration und erzeugt ein Array von Testfalldeskriptoren. Jeder Deskriptor kapselt Folgendes:
- A eindeutige Kennung zurückführbar auf die entsprechende Berechtigungsanforderung.
- A Testfunktion Implementierung der UI-Interaktions- und Assertionslogik.
- Metadaten (Beschreibung, Kategorie, Voraussetzungen) für Berichterstattung und Rückverfolgbarkeit.
Eine zugehörige Funktion iteriert über diese Deskriptoren und instanziiert Testblöcke auf Browserebene. Für jeden Test ermittelt das Framework den erwarteten Berechtigungswert aus der API-Antwort zur Laufzeit und übergibt ihn als Parameter an die Testfunktion., wodurch dann der korrekte UI-Zustand sichergestellt wird.
Für jede Rolle R in {R₁, R₂, ..., Rₙ}: Berechtigungen ← fetchPermissions(R) Für jeden Testdeskriptor T in {T₁, T₂, ..., Tₘ}: erwartet ← Berechtigungen[T.id].value führe T.testFunction(erwartet, R) ausDiese Konstruktion bedeutet, dass Das Einführen einer neuen Berechtigung erfordert das Hinzufügen eines einzelnen Eintrags zum Konfigurationsartefakt. — Der entsprechende Test wird automatisch generiert und für alle Rollen ausgeführt, ohne dass eine Testdatei geändert werden muss.
Testdatenisolierung durch Privilegienerweiterung
Ein entscheidender Aspekt von RBAC-Tests ist die Notwendigkeit, Berechtigungen anhand aussagekräftiger Daten – Probanden, Bildgebungsuntersuchungen, klinische Akten – zu validieren, für deren Erstellung möglicherweise erhöhte Berechtigungen erforderlich sind. Das Rahmenwerk verfolgt eine Strategie mit zwei Qualifikationsstufen: Ein administratives Token stellt die Testumgebung bereit (Erstellung von Probanden, Hochladen von DICOM-Dateien, Befüllung mit klinischen Daten), während ein rollenspezifisches Token ausschließlich für die Berechtigungsbestätigungen verwendet wird.
Diese Trennung gewährleistet, dass Die Testumgebung wird deterministisch befüllt, unabhängig von den Erstellungsberechtigungen der Zielrolle. Die unabhängige Variable wird auf das zu testende Zugriffskontrollverhalten isoliert. Nach der Ausführung plant ein automatisiertes Lebenszyklusmanagementsystem die Bereinigung aller bereitgestellten Testdaten, um einen Zustandsverlust zwischen den Testzyklen zu verhindern.
Assertionsmethodik für RBAC-Zugriffskontrollzustände
Das Dual-State-Validierungsmodell
Die Zugriffsverweigerung in webbasierten klinischen Plattformen manifestiert sich in zwei unterschiedlichen UI-Zuständen, die beide gültige Sicherheitsimplementierungen darstellen:
- DOM-Fehlen: Das eingeschränkte Element wird nicht gerendert – der Benutzer hat keine visuelle oder programmatische Kenntnis von dem Feature.
- Interaktive Deaktivierung: Das Element wird zwar angezeigt, ist aber nicht interaktiv – der Benutzer kann sehen, dass die Funktion existiert, sie aber nicht aktivieren.
Die Assertions-Engine muss beide Zustände als gültige negative Ergebnisse behandeln.Bei positiven Prüfungen (Berechtigung erteilt) überprüft die Engine, ob das Zielelement sowohl im DOM vorhanden als auch interaktiv nutzbar ist. Bei negativen Prüfungen (Berechtigung verweigert) akzeptiert die Engine entweder das Fehlen des DOM-Elements oder die Deaktivierung der Interaktion als positive Bedingung.
Asymmetrische Timeout-Strategie
Ein subtiles, aber folgenreiches Implementierungsdetail ist die asymmetrische Anwendung von Timeouts für positive und negative AussagenPositive Assertions verwenden verlängerte Timeouts (zehn Sekunden), um dynamisches Laden von Inhalten, verzögertes Rendern und asynchrone Zustandsaktualisierung zu ermöglichen – allesamt gängige Verfahren in modernen Single-Page-Anwendungen, die medizinische Bilddaten bereitstellen. Negative Behauptungen verwenden bewusst verkürzte Auszeiten. (Sekunden), da das Warten auf das vollständige positive Timeout für ein Element, das nicht existieren sollte, unnötige Latenz in Hunderten von Testfällen verursachen würde, ohne das Vertrauen zu verbessern. 6.
Der Gesamteffekt ist signifikant: Bei N Rollen und M Berechtigungen beträgt das gesamte Timeout-Budget für negative Assertions O(N × M × t_neg). Die Reduzierung von t_neg von 30 s auf 5 s über Hunderte von negativen Fällen spart pro Zyklus Stunden an kumulativer Ausführungszeit.
Vorbedingungsverkettung für tiefe Navigationspfade
Nicht alle berechtigungsgeschützten Elemente sind vom Stammzustand der Anwendung aus zugänglich. Viele erfordern mehrstufige Navigationssequenzen – Auswahl eines Datensatzes, Öffnen einer Detailansicht, Erweitern eines Panels –, bevor das Zielelement auswertbar wird. Das Framework implementiert einen Vorbedingungsverkettungsmechanismus, der Navigationsschritte sequenziell ausführt und bei jedem Schritt prüft, ob der Zugriff an einem Zwischengate verweigert wird.
Vorbedingungen = [navigateToSection, selectRecord, openDetailPanel] Ziel = restrictedActionButton Für jeden Schritt in den Vorbedingungen: Wenn der Schritt zugänglich ist: Schritt ausführen. Andernfalls: Zugriff an dieser Zwischenstelle verweigern → ERFOLGREICH. Rückgabe: Sicherstellen, dass das Ziel dem erwarteten Berechtigungsstatus entspricht → ERFOLGREICH.
Dieser Ansatz ist von entscheidender Bedeutung, weil Einer Rolle kann der Zugriff an jeder Stelle der Navigationskette verweigert werden, nicht nur beim letzten Zielelement. Der Mechanismus zur Verkettung von Vorbedingungen identifiziert und validiert diese Zwischenzugriffsverweigerungen korrekt, ohne den Test fälschlicherweise als fehlgeschlagen zu kennzeichnen.
Beobachtete Ergebnisse: 90% Reduzierung der RBAC-Verifizierungszeit
Sowohl der manuelle als auch der automatisierte Ansatz erreichen eine vollständige Abdeckung der gesamten Berechtigungsmatrix. Die Gründlichkeit und Vollständigkeit des Verifizierungsprozesses blieben während der gesamten Umstellung unverändert. Was sich grundlegend geändert hat, ist die Ausführungsgeschwindigkeit. Ein vollständiger RBAC-Verifizierungszyklus, der zuvor etwa zwei Arbeitstage manuellen Aufwand erforderte, ist nun in weniger als 45 Minuten abgeschlossen, was einer Reduzierung der Verifizierungszeit um etwa 90 % entspricht.
Wiederholbarkeit und Erkennung kontinuierlicher Regression
Ein wesentlicher Vorteil der automatisierten RBAC-Verifizierung ist ihre uneingeschränkte WiederholbarkeitIm Gegensatz zur manuellen Verifizierung, bei der jede Ausführung einen nicht unerheblichen Zeitaufwand verursacht, der die Häufigkeit der Durchführung begrenzt, können automatisierte Testsuiten so oft wie nötig ausgeführt werden – auf Anfrage, nach Zeitplan oder ausgelöst durch bestimmte Ereignisse im Entwicklungslebenszyklus.
Diese Wiederholbarkeit ist besonders wertvoll für Erkennung von Regressionen bei Komponenten-Upgrades und Plattform-Updates. Wenn eine Abhängigkeit aktualisiert, ein Modul umstrukturiert oder eine neue Funktion integriert wird, kann die automatisierte RBAC-Suite sofort ausgeführt werden, um zu bestätigen, dass kein bestehendes Berechtigungsverhalten versehentlich geändert wurde. Die Möglichkeit, nach jeder Änderung die vollständige Verifizierungssuite auszuführen, bietet ein kontinuierliches Sicherheitsnetz. sicherstellen, dass Aktualisierungen in einem Bereich der Plattform keine unbeabsichtigten Nebenwirkungen in der Zugriffskontrollschicht hervorrufen.
In der Praxis wird die automatisierte Suite wie folgt ausgeführt:
- Nach jeder Codezusammenführung in den Hauptentwicklungszweig, als Teil der CI/CD-Pipeline.
- Vor jeder Veröffentlichung, als letzte Kontrollinstanz zur Sicherstellung der Einhaltung gesetzlicher Vorschriften.
- Nach Aktualisierungen der Infrastruktur oder Abhängigkeiten, um durch externe Veränderungen hervorgerufene Regressionen zu erkennen.
- Auf Nachfrage, immer dann, wenn während der Entwicklung eine gezielte Überprüfung des RBAC-Verhaltens erforderlich ist.
Das Framework erzeugt außerdem Videoaufzeichnungen jeder TestdurchführungDieses Artefakt liefert nachvollziehbare Nachweise sowohl positiver als auch negativer Berechtigungsvalidierungen und erfüllt somit die Anforderungen an die Rückverfolgbarkeit gemäß [Richtlinie/Bestimmung einfügen]. IEC 62304 und unterstützt die Bereitschaft für behördliche Audits ohne zusätzlichen Dokumentationsaufwand 2.
Diskussion
Generalisierbarkeit über die medizinische Bildgebung hinaus
Die Architektur ist nicht auf eine bestimmte Plattform oder einen bestimmten Technologie-Stack beschränkt. Das Kernmuster – Laufzeit-Berechtigungsauflösung, dynamische Testgenerierung aus der Konfiguration und Dual-State-Assertion – ist auf jede RBAC-Implementierung anwendbar, bei der das Berechtigungsmodell als strukturiertes Artefakt dargestellt werden kann. 7Dieser Ansatz ist besonders wertvoll in Bereichen mit hoher kombinatorischer Komplexität und regulatorischen Rückverfolgbarkeitsanforderungen: Gesundheitswesen, Finanzdienstleistungen, Luft- und Raumfahrt sowie Verteidigung.
Einschränkungen
Die Methodik validiert die Zugriffskontrolle auf Benutzeroberflächenebene, überprüft aber nicht direkt die Durchsetzung der Autorisierung auf Serverseite. Eine umfassende RBAC-Verifizierungsstrategie sollte UI-Level-Tests durch API-Level-Autorisierungstests ergänzen. um sicherzustellen, dass die Zugriffskontrolle an der Anwendungsgrenze und nicht nur auf der Darstellungsschicht durchgesetzt wird.
Darüber hinaus setzt der Ansatz voraus, dass die Berechtigungs-API autoritativ ist – falls die API selbst Fehler enthält, validiert die Testsuite anhand falscher Erwartungen.
Hin zu modellbasierten RBAC-Tests
Der hier beschriebene konfigurationsgesteuerte Ansatz ist ein Schritt hin zu vollständig modellbasiertem Testen, bei dem ein formales RBAC-Modell (z. B. ausgedrückt in …) verwendet wird. XACML oder als endlicher Automat) könnte sowohl die Zugriffskontrolllogik der Anwendung als auch die entsprechende Testsuite aus einer einzigen Spezifikation generieren. 8. Ein solcher Ansatz würde die Möglichkeit einer Abweichung zwischen Spezifikation und Implementierung vollständig ausschließen.allerdings bringt dies seine eigene Komplexität in Bezug auf Modellpflege und Ausdrucksstärke mit sich.
Fazit: Skalierbare RBAC-Verifizierung für regulierte Software im Gesundheitswesen
Die automatisierte, konfigurationsgesteuerte RBAC-Verifizierung löst ein grundlegendes Skalierungsproblem in der regulierten Softwarequalitätssicherung.Durch die programmatische Ableitung von Testfällen aus dem Berechtigungsmodell selbst gewährleistet dieser Ansatz eine umfassende Testabdeckung bei gleichzeitiger Reduzierung der Verifizierungszeit um ca. 90 %. Entscheidend ist die uneingeschränkte Wiederholbarkeit durch die Automatisierung: Die vollständige Berechtigungsmatrix kann nach jeder Codeänderung, jedem Abhängigkeitsupdate oder jeder Infrastrukturmodifikation überprüft werden. Dadurch wird die RBAC-Verifizierung von einer periodischen Meilensteinaktivität zu einem kontinuierlichen Mechanismus zur Regressionserkennung.
Da sich klinische Bildgebungsplattformen hin zu immer detaillierteren Zugriffskontrollmodellen entwickeln, die von Multizentrische klinische Studien, internationale regulatorische Harmonisierung und Gesetzgebung zum Schutz der Patientendaten, Skalierbare, automatisierte Ansätze zur RBAC-Verifizierung werden sich von einem Wettbewerbsvorteil zu einer grundlegenden Erwartung an die Softwarequalität in regulierten Gesundheitseinrichtungen entwickeln.
Referenzen
- US-amerikanische Lebensmittel- und Arzneimittelbehörde (FDA). „Allgemeine Grundsätze der Softwarevalidierung; Endgültiger Leitfaden für die Industrie und die Mitarbeiter der FDA.“ FDA, 2002.
- Internationale Elektrotechnische Kommission. „IEC 62304:2006+AMD1:2015 — Software für Medizinprodukte — Softwarelebenszyklusprozesse.“ IEC, 2015.
- Sandhu, R., Coyne, E., Feinstein, H., & Youman, C. „Rollenbasierte Zugriffskontrollmodelle“. IEEE-Computer, Bd. 29, nein. 2, S. 38–47, 1996. doi:10.1109/2.485845.
- Kasurinen, J., Taipale, O. & Smolander, K. „Software-Testautomatisierung in der Praxis: Empirische Beobachtungen.“ Fortschritte in der Softwareentwicklung, Bd. 2010, Artikel-ID 620836, 2010. doi:10.1155/2010/620836.
- Leotta, M., Clerissi, D., Ricca, F. und Tonella, P. „Visuelle vs. DOM-basierte Web-Locators: Eine empirische Studie.“ Proceedings der 14. Internationalen Konferenz für Web Engineering (ICWE), pp. 322–340, 2014. doi:10.1007/978-3-319-08245-5_19.
- Wiklund, K., Eldh, S., Sundmark, D. & Lundqvist, K. „Hindernisse für die Automatisierung von Softwaretests: Eine systematische Literaturübersicht.“ Softwaretest, Verifizierung und Zuverlässigkeit, Bd. 27, Nr. 8, 2017. doi:10.1002/stvr.1639.
- Pretschner, A., Prenninger, W., Wagner, S., et al. „Eine Evaluierung des modellbasierten Testens und seiner Automatisierung.“ Proceedings der 27. Internationalen Konferenz für Software-Engineering (ICSE), S. 392–401, 2005. doi:10.1145/1062455.1062529.
- OASIS. „eXtensible Access Control Markup Language (XACML) Version 3.0.“ OASIS-Standard, 2013.